
اسکیمیٹک ریویو کے لیے نجی انکرپشن
ذخیرے میں انکرپشن (Encrypt at Rest) کا مطلب ہے کہ آپ کی ڈیزائن فائلیں صنعتی معیار کے OpenSSL کے ذریعے آپ کے ادارے سے نکلنے سے پہلے انکرپٹ کر دی جاتی ہیں۔ اگرچہ Tomachie سے آپ کا کنکشن HTTPS/TLS 1.2 ہے، پھر بھی آپ کا غیر انکرپٹڈ ڈیزائن کبھی نیٹ ورک پر سفر نہیں کرتا۔ اس کے بعد آپ کا ڈیزائن ڈسک پر انکرپٹڈ حالت میں رہتا ہے اور صرف تجزیے کے لیے میموری میں ڈی کرپٹ ہوتا ہے۔ پھر آپ کے نتائج آپ کی انکرپشن کلید سے انکرپٹ کر کے ڈسک پر محفوظ کیے جاتے ہیں۔ آپ کی ڈی کرپشن کلید براؤزر سے صرف عارضی طور پر استعمال ہوتی ہے تاکہ جب آپ، اور صرف آپ، اپنے نتائج دیکھنا چاہیں تو انہیں ڈی کرپٹ کیا جا سکے۔
- فائلیں AES-256-CBC سے انکرپٹ کی جاتی ہیں (وہی انکرپشن جو بینک اور حکومتیں استعمال کرتی ہیں)
- ڈی کرپشن کلید صرف آپ کے پاس ہوتی ہے
- آپ کی کلید پروسیسنگ کے دوران صرف عارضی طور پر استعمال ہوتی ہے، پھر فوراً ضائع کر دی جاتی ہے — کبھی ڈسک پر محفوظ نہیں ہوتی
- ان پٹ فائلیں پروسیسنگ کے فوراً بعد حذف کر دی جاتی ہیں
- نتائج ذخیرے میں انکرپٹڈ رہتے ہیں — آپ انہیں اپنے براؤزر میں ڈی کرپٹ کرتے ہیں
- اگر ہمارے سرورز میں نقب لگ بھی جائے، تب بھی آپ کے ڈیزائن انکرپٹڈ رہتے ہیں
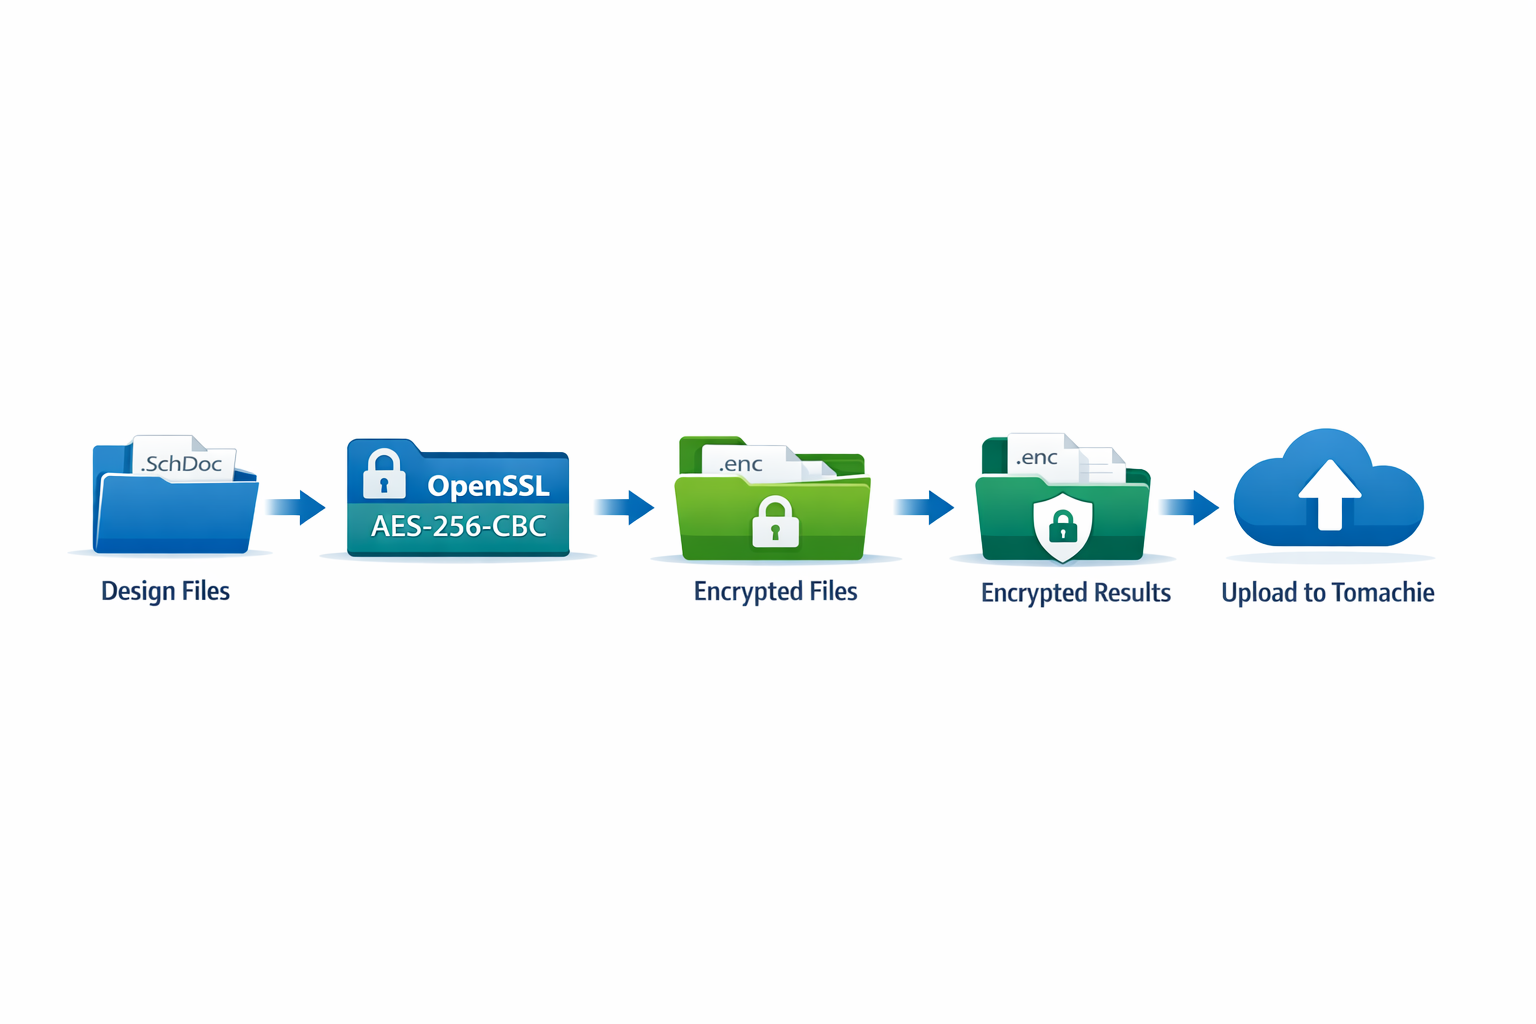
یہ کیسے کام کرتا ہے: انکرپشن کا عمل
آپ اپنی ڈیزائن فائلیں اپنے ادارے سے نکلنے سے پہلے ہی مقامی طور پر انکرپٹ کرتے ہیں:
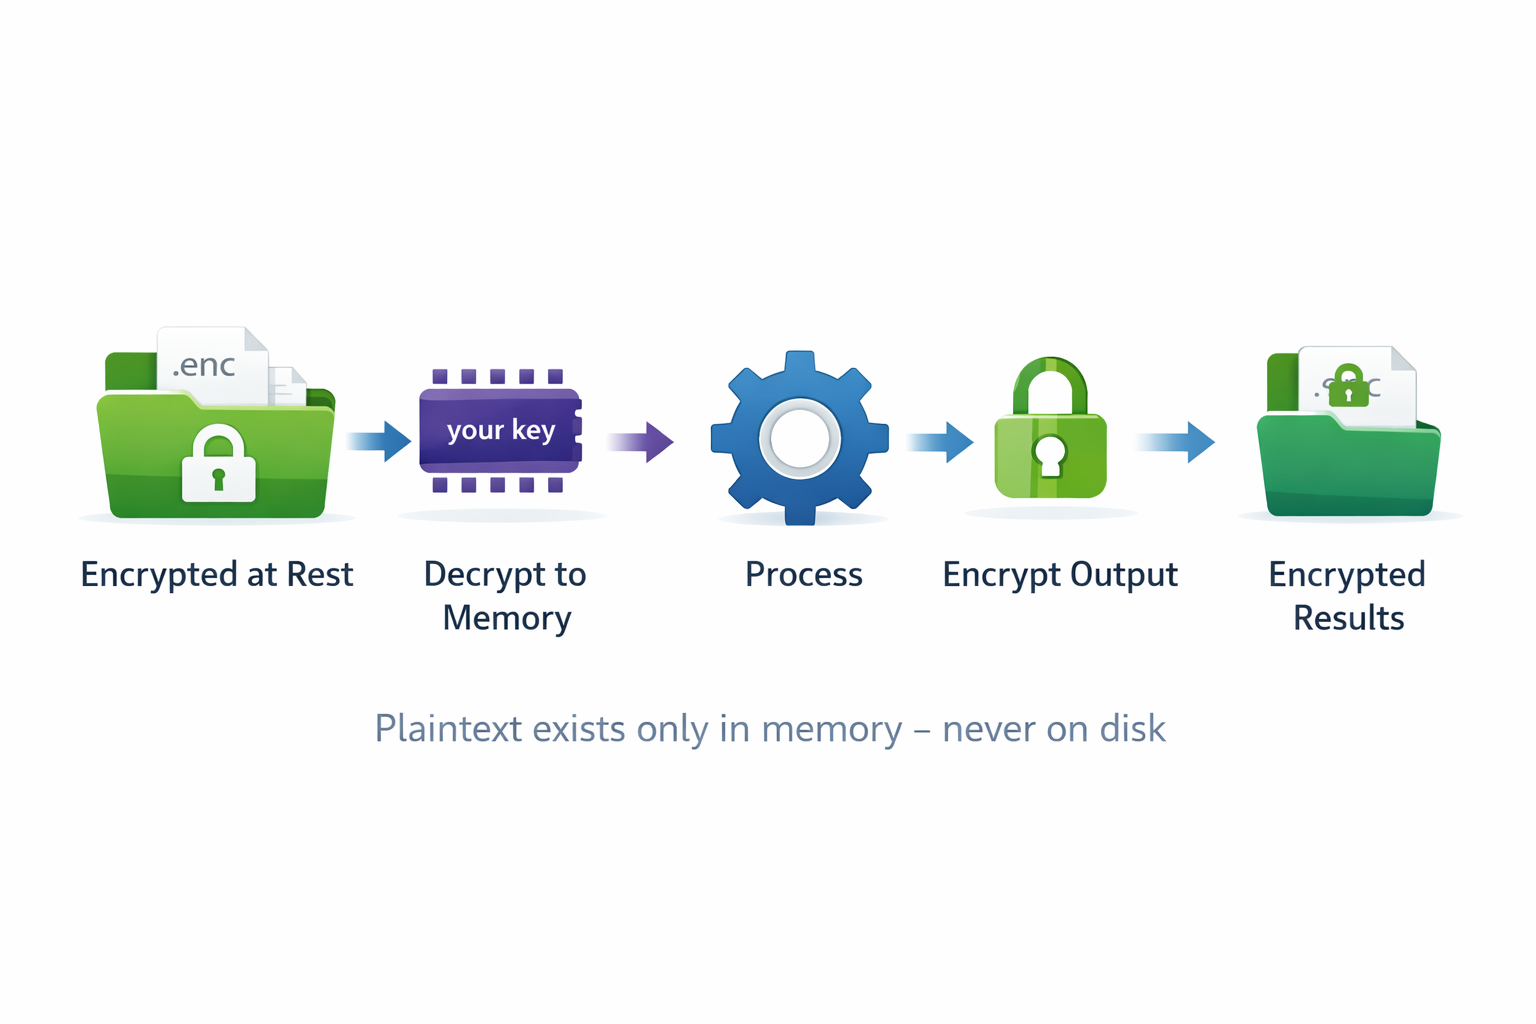
یہ کیسے کام کرتا ہے: سرور پر پروسیسنگ
Tomachie کے سرورز پر آپ کی فائلیں ذخیرے میں انکرپٹڈ رہتی ہیں۔ ڈی کرپشن صرف پروسیسنگ کے دوران میموری میں ہوتی ہے:
سیکیورٹی کی خصوصیات
| خصوصیت | یہ کیسے حاصل ہوتی ہے |
|---|---|
| انکرپشن کا معیار | AES-256-CBC — 256-بٹ کلید۔ وہی معیار جو TLS 1.3، بینکاری نظاموں اور حکومتی خفیہ نیٹ ورکس میں استعمال ہوتا ہے۔ |
| ذخیرے میں انکرپشن | فائلیں Tomachie کے سرورز پر ہر وقت انکرپٹڈ رہتی ہیں۔ ڈی کرپشن صرف پروسیسنگ کے دوران میموری میں ہوتی ہے۔ |
| کلید کبھی محفوظ نہیں ہوتی | آپ کی انکرپشن کلید پروسیسنگ کے دوران صرف عارضی طور پر استعمال ہوتی ہے اور پھر فوراً ضائع کر دی جاتی ہے — یہ کبھی ڈسک پر محفوظ نہیں ہوتی۔ یہ صرف آپ کے پاس ہے۔ |
| آڈٹ کی سہولت | OpenSSL استعمال کرتا ہے — اوپن سورس، وسیع پیمانے پر آڈٹ شدہ، اور FIPS 140-2 سے تصدیق شدہ ورژنز دستیاب ہیں۔ |
| کلید کی مضبوطی | 256-بٹ رینڈم کلید = 2256 ممکنہ امتزاجات۔ اسے بروٹ فورس سے توڑنا حسابی طور پر ناممکن ہے۔ |
آج آپ کی فائلیں کتنی محفوظ ہیں؟
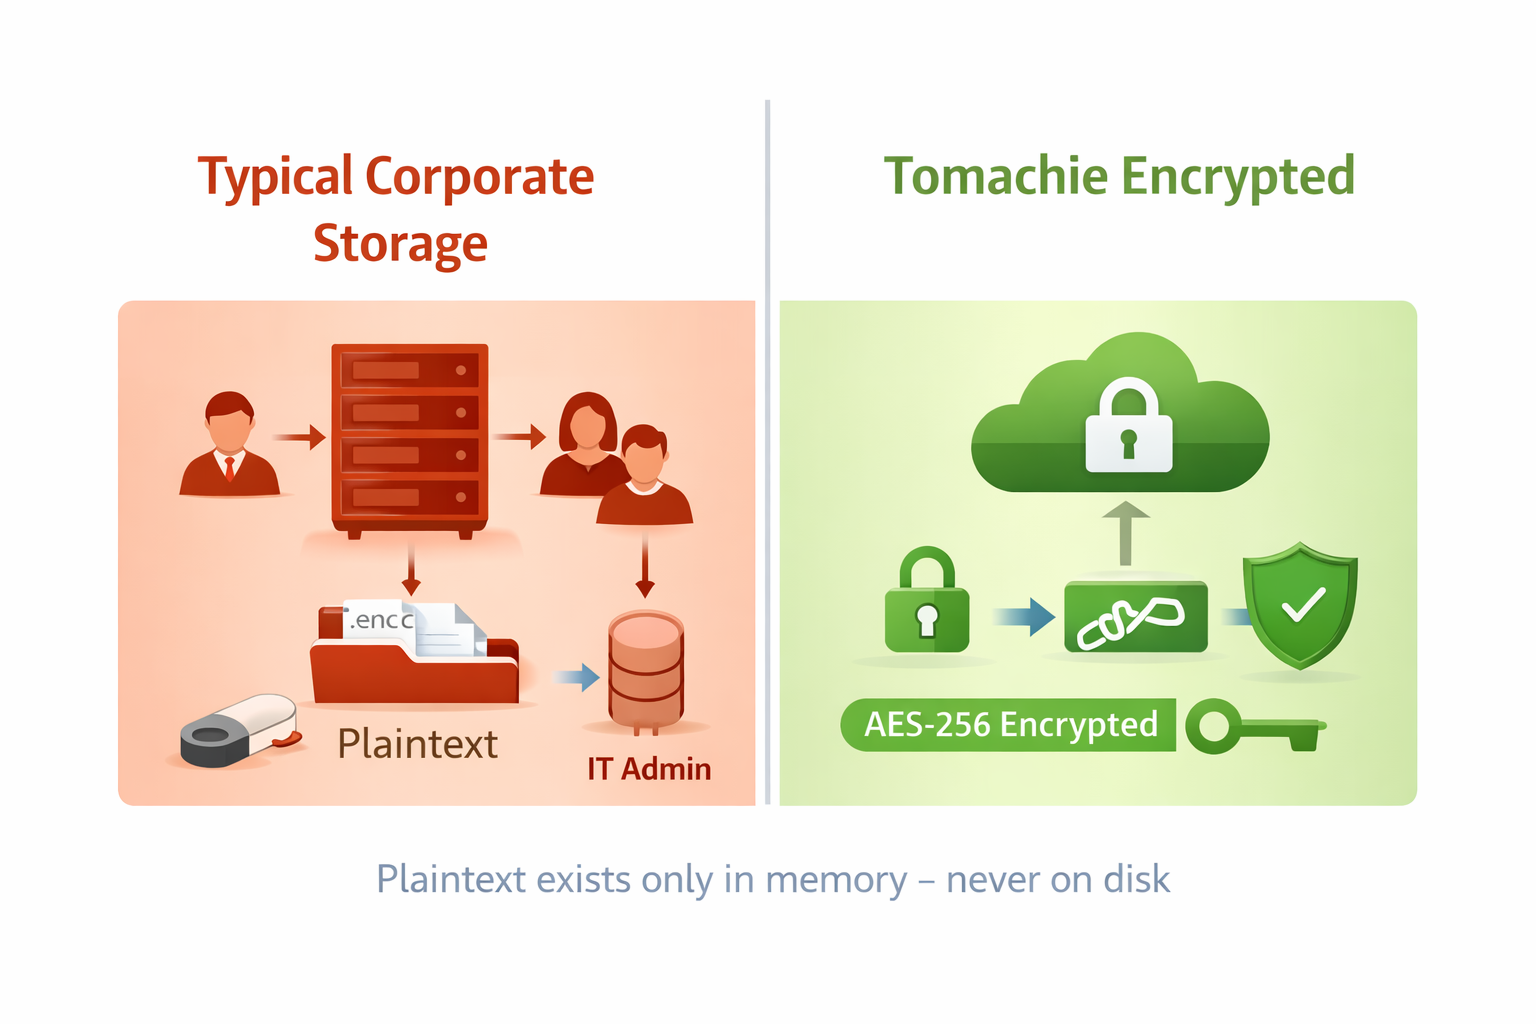
غور کریں کہ آپ کی ڈیزائن فائلیں عموماً کہاں رکھی جاتی ہیں: کسی مشترکہ سرور پر، کسی ڈیولپر کے لیپ ٹاپ پر، یا کلاؤڈ اسٹوریج میں۔ زیادہ تر اداروں میں یہ فائلیں غیر انکرپٹڈ شکل میں پڑی ہوتی ہیں — نیٹ ورک کی اسناد رکھنے والا کوئی بھی شخص ان تک رسائی حاصل کر سکتا ہے۔
عام کارپوریٹ اسٹوریج
- مشترکہ ڈرائیوز پر غیر انکرپٹڈ فائلیں
- IT ایڈمنسٹریٹرز کی رسائی میں
- بیک اپ سسٹمز میں شامل
- نیٹ ورک کی اسناد = مکمل رسائی
Tomachie نجی انکرپشن
- اپ لوڈ سے پہلے AES-256 سے انکرپٹڈ
- کلید صرف آپ کے پاس
- کلید میموری میں استعمال، کبھی محفوظ نہیں
- نتائج ذخیرے میں انکرپٹڈ
آزما کر دیکھیں: پہلے سے انکرپٹڈ FPGA1394V3 ڈیمو
یہ پہلے سے انکرپٹڈ نمونہ ہمارے مثالوں کے سیکشن کا FPGA1394V3 ڈیزائن استعمال کرتا ہے۔ پورے عمل کا تجربہ کرنے کے لیے یہ مراحل اختیار کریں:
- انکرپٹڈ ZIP فائل ڈاؤن لوڈ کریں
- اسے کھول کر اس کے مواد کا جائزہ لیں —
- ہوم پیج پر ZIP اپ لوڈ کریں — جب انکرپشن کے خانے ظاہر ہوں تو نیچے دیا گیا ٹوکن اور کلید پیسٹ کریں
Key: Pk/qRZt4FB9nqYs1KJWt5bPMXDXhF/UC0fC2WbfeFuc=
کیا شامل ہے
| فیچر | معیاری | ٹوکن کے ساتھ |
|---|---|---|
| ڈیزائن تجزیہ (DFT، JTAG، ERC) | ہاں | ہاں |
| AI کی مدد سے ریویو | ہاں | اختیاری |
| فائلیں ذخیرے میں انکرپٹڈ | — | ہاں |
| کلید کبھی محفوظ نہیں ہوتی | — | ہاں |
| ان پٹ فائلیں فوراً حذف | — | ہاں |
| مقامی انکرپشن اسکرپٹ | — | ہاں |
کیا آپ اپنے ڈیزائن انکرپٹ کرنے کے لیے تیار ہیں؟
خریداری کے بعد ہم آپ کو ایک اسکرپٹ فراہم کرتے ہیں جس سے آپ مقامی طور پر نجی کلید بنا سکتے ہیں اور OpenSSL کے ذریعے اپنی ڈیزائن فائلیں انکرپٹ کر سکتے ہیں۔
ٹوکن خریدیں — فی اپ لوڈ $10